Datenleck bei den Pensionskassen: Warum Firmen in der Schweiz kaum büssen müssen
Hacker erbeuten bei einem Softwarelieferanten Vorsorgedaten von Bundesangestellten und weiteren Versicherten, doch das Schweizer Recht sieht für Firmen kaum Bussen vor.
Name, AHV-Nummer, Lohn, Vorsorgeguthaben: Solche Angaben zu Zehntausenden Versicherten könnten seit Ende September in den Händen von Kriminellen sein. Unbekannte verschafften sich damals mithilfe von Schadsoftware Zugang zu einem Teil der IT-Infrastruktur der PK Softech AG in Reinach BL, die Software für Pensionskassen entwickelt. Am 08.10.2026 bestätigte der Bundesrat einen Datenabfluss bei diesem Lieferanten der Publica, der Pensionskasse des Bundes. Inzwischen haben auch die Pensionskasse Stadt Zürich und die Pensionskasse des Kantons Tessin mitgeteilt, dass wohl Personendaten ihrer Versicherten entwendet wurden.
Der Bund selbst stuft das Datenleck bei PK Softech als ernst ein: In einer vertraulichen Informationsnotiz nennt er den Vorfall laut «Blick» «gravierend». Der Fall wirft eine Frage auf, die schon nach dem Angriff auf die IT-Firma Xplain im Jahr 2023 offen blieb: wer dafür geradesteht, wenn eine Firma die ihr anvertrauten Daten nicht schützen kann. Das Schweizer Recht gibt darauf eine knappe Antwort. Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) kann keine Bussen verhängen. Strafbar macht sich nach dem Datenschutzgesetz nur, wer vorsätzlich handelt. Gebüsst werden grundsätzlich natürliche Personen, nicht Unternehmen.
| Frage | Stand | Quelle |
|---|---|---|
| Wann? | Ende September 2026, laut «blue News» in der Nacht auf den 29.09.2026 | Bundesrat, blue News |
| Wo? | PK Softech AG, Reinach BL, Lieferantin mehrerer Pensionskassen | EDÖB (23.10.2026), Inside IT |
| Wer ist betroffen? | Publica, Pensionskasse Stadt Zürich; laut «Finews» hat auch die Migros-Pensionskasse über ein Datenleck informiert; die Tessiner Kasse IPCT hält einen Abfluss für wahrscheinlich | Bundesrat, PKZH, Finews, RSI |
| Welche Daten? | Name, Geburtsdatum, AHV-Nummer, Adresse, Lohn, Vorsorgeguthaben, Zivilstand, Partnerangaben | Publica via SRF |
| Wie viele Personen? | nach Einschätzung involvierter Bundesstellen möglicherweise weit über 100’000 aktuelle und ehemalige Bundesangestellte, von Publica nicht bestätigt; beim IPCT nach eigener Einschätzung wohl rund 1’800 Personen | Tamedia via Inside IT, Watson, RSI |
| Wer steckt dahinter? | laut Tamedia die Ransomware-Gruppe Akira, offiziell unbestätigt | Tamedia via Watson |
| Welche Verfahren laufen? | Ermittlungen von Bundesanwaltschaft und fedpol, Untersuchung des EDÖB gegen PK Softech, Strafanzeigen mehrerer Kassen | Bundesrat, EDÖB, RSI, PKZH |
| Welche Bussen drohen? | keine durch den EDÖB, bis 250’000 Franken gegen verantwortliche Personen nur bei Vorsatz | EDÖB, law.ch |
Was beim Lieferanten der Publica geschah
Den Angriff stellte nach Angaben des Bundesrats der Softwarelieferant selbst fest. Er erstattete umgehend Strafanzeige und informierte die zuständigen Bundesstellen, die Publica und weitere Kunden. Die betroffene Umgebung sei «umgehend vom Netz getrennt» worden, teilte PK Softech mit, man habe externe Spezialisten beigezogen. «Wir bedauern den Vorfall sehr.» Gegenüber «Watson» präzisierte die Firma: «Der bestätigte Datenabfluss erfolgte aus der IT-Infrastruktur von PK Softech, nicht aus den Systemen unserer Kunden.» Die Bundesanwaltschaft ermittelt. Andere Bundesstellen als die Publica pflegen laut Bundesrat keine Geschäftsbeziehungen mit dem Unternehmen.
Die Verbindung ist alt. Die Publica bezieht seit 2017 eine Vorsorgeapplikation von PK Softech, der Zuschlag betrug damals 12,6 Millionen Franken für eine Laufzeit von höchstens 16 Jahren inklusive Optionen, wie «Inside IT» berichtet. Die Publica zählte Ende 2025 rund 70’000 aktive Versicherte und 41’600 Rentenbeziehende, die Bilanzsumme betrug 44,9 Milliarden Franken. Versichert sind unter anderem die Angestellten der Bundesverwaltung und des ETH-Bereichs.
Möglicherweise betroffen sind laut Publica Name, Vorname, Geburtsdatum, AHV-Nummer, Adresse, Telefonnummern und E-Mail-Adressen sowie Vorsorgedaten wie Lohn, versicherter Verdienst und Vorsorgeguthaben, dazu Zivilstand und Angaben zu Ehe- oder Lebenspartnern. Die Vorsorgegelder selbst sind nicht betroffen. «Für uns ist es das Schlimmste, was passieren kann», sagte Kommunikationsleiterin Beatrice Rychen gegenüber SRF.
Weiter geht eine Recherche des «Tages-Anzeigers», die «Netzwoche», «Inside IT» und «Watson» zitieren. Danach enthalten die Datensätze teilweise auch Bankverbindungen und Angaben zu Kindern. Ersichtlich sei zudem der Arbeitgeber, auch bei Personen, die unter einer Tarnidentität für fedpol oder den Nachrichtendienst arbeiten. Bundesrat und Sicherheitsbehörden gehen laut dem Bericht davon aus, dass Daten praktisch aller aktuellen und ehemaligen Angestellten des Bundes und bundesnaher Betriebe abgeflossen sind, ausgenommen seien nur die amtierenden Mitglieder des Bundesrats. Die Publica bestätigt diesen Umfang nicht. «Welche Personen und Daten tatsächlich betroffen sind, ist weiterhin Gegenstand umfangreicher Abklärungen», sagte Rychen am 20.10.2026. «Die Abklärungen laufen weiterhin», sagte sie am 23.10.2026 gegenüber «Watson». Eine Bestätigung oder Korrektur des Umfangs ist bis zum 30.10.2026 nicht bekannt geworden.
Welche Kassen betroffen sind
Beim Angriff wurden laut EDÖB «Daten von mehreren bedeutenden Vorsorgeeinrichtungen der 2. Säule abgezogen». Namentlich nennt die Behörde nur die Publica. Laut einem Bericht der «NZZ am Sonntag», den «blue News» zitierte, sind knapp ein Dutzend weitere Kassen betroffen, darunter jene der Migros, der Post und der Stadt Zürich. Eine vollständige Liste liegt nicht vor.
| Kasse | Bestand | Stand der Abklärungen | Quelle |
|---|---|---|---|
| Publica | rund 70’000 aktive Versicherte, 41’600 Rentenbeziehende | Datenabfluss bestätigt, Umfang offen | Bundesrat, AWP |
| Pensionskasse Stadt Zürich | keine Angabe | Personendaten nach bisherigem Kenntnisstand entwendet | PKZH via Watson, Inside IT |
| Bernische Pensionskasse | 42’145 aktive Versicherte, 18’321 Rentenbeziehende | Abfluss beim Lieferanten bestätigt, Betroffenheit der eigenen Versicherten am 18.10.2026 weiterhin ungeklärt | Kanton Bern via Netzwoche, Polizeinews |
| Bernische Lehrerversicherungskasse | 21’417 aktive Versicherte, 10’259 Rentenbeziehende | wie Bernische Pensionskasse; Strafanzeige erstattet | Kanton Bern, BLVK via Netzwoche, Polizeinews |
| Pensionskasse des Kantons Tessin (IPCT) | rund 17’000 aktive Versicherte, 10’000 Rentenbeziehende | Daten von rund 1’800 Personen laut Kasse wohl entwendet, vor allem von 2024 und 2025 Ausgetretenen und Verstorbenen; Strafanzeige erstattet | Tio, RSI |
| Migros-Pensionskasse | keine Angabe | am 13.10.2026 noch in Prüfung; laut «Finews» (16.10.2026) inzwischen über ein Datenleck informiert, Umfang offen | blue News, Finews |
| Pensionskasse Post | keine Angabe | Personendaten beim Lieferanten abgeflossen, Betroffenheit der eigenen Versicherten unklar; zuvor Hinweis auf anonymisierte Daten | Inside IT, blue News |
| Syngenta-Pensionskasse | keine Angabe | als Kundin genannt, Betroffenheit nicht berichtet | Digitec Galaxus |
Ausführlich äusserte sich die Pensionskasse Stadt Zürich (PKZH). Im ungünstigsten Fall betroffen sind laut der Kasse Name, Geburtsdatum, AHV-Nummer, Adresse, Kontaktangaben, versicherter Verdienst, Vorsorgeguthaben, Zivilstand, Partnerangaben und die IBAN. «Vorsorgegelder und Renten sind nicht gefährdet», teilte die PKZH mit. Sie hat Strafanzeige erstattet. Der Kanton Bern meldete am 09.10.2026 einen Angriff auf eine «externe Softwarelieferantin von Pensionskassen», ohne sie zu nennen. Die Pensionskasse Post erklärte laut «blue News» am 13.10.2026, ihre Daten seien beim Lieferanten anonymisiert. Am 16.10.2026 bestätigte sie laut «Inside IT», dass beim Lieferanten Personendaten abgeflossen seien; ob Daten ihrer Versicherten betroffen seien, sei weiterhin unklar.
Hinzugekommen ist das Tessin. Die kantonale Pensionskasse IPCT ist laut «Tio» Kundin von PK Softech. Laut RSI hat sie rund 17’000 aktive Versicherte und 10’000 Rentenbeziehende angeschrieben. Sichere Belege gebe es nicht, es scheine aber wahrscheinlich, dass Daten von rund 1’800 Personen tatsächlich entwendet worden seien. Bei rund 1’700 Personen, die 2024 und 2025 ausgetreten oder verstorben sind, geht es vor allem um Personalien, AHV-Nummer und Höhe der Austrittsleistung, dazu die neue Vorsorgeeinrichtung und deren IBAN. Persönliche IBAN enthielten die Dateien bei rund 50 Personen, denen der Betrag direkt ausbezahlt wurde. Bei rund 80 Bezügern einer Invalidenrente reichen die Angaben bis zum Invaliditätsgrad. Auch das IPCT hat Strafanzeige erstattet.
Nicht zu diesem Fall gehört nach bisherigem Wissen die Stiftung FAR, die den flexiblen Altersrücktritt im Bauhauptgewerbe organisiert. Auch ihr IT-Partner wurde angegriffen, laut «blue News» handelt es sich aber um einen anderen Anbieter. Die Stiftung warnte rund 20’000 Rentnerinnen und Rentner brieflich.
Warum Bundesdaten bei einer Privatfirma lagen
Dass eine Softwarefirma Zugriff auf Personendaten hat, sei grundsätzlich nichts Ungewöhnliches, sagt der Cybersecurity-Experte Marc Ruef gegenüber SRF. Manche Hersteller betreiben das Programm für ihre Kunden gleich selbst, auf eigenen Computern. Zudem braucht der Hersteller Einblick, wenn ein Fehler behoben werden muss. «Daten zu anonymisieren und zu pseudonymisieren, ist sehr aufwändig und auch fehleranfällig», sagt Ruef. Und weiter: «Manchmal entscheidet man sich für die Wirtschaftlichkeit anstatt für die Sicherheit.»
Welche Konstellation im Fall PK Softech zutraf, ist nicht geklärt. Die Firma erklärte gegenüber «Watson»: «Grundsätzlich liegen auf unseren Testsystemen keine Klardaten.» Die PKZH stellt es anders dar. Sie plant den Wechsel auf das Verwaltungssystem von PK Softech und hatte der Firma dafür Daten übermittelt. «Diese Daten wurden im Rahmen von Tests für den geplanten Systemwechsel verwendet», teilte die Kasse mit. Genau solche Fragen will der EDÖB nun klären. Allgemein verlangt der Datenschutzbeauftragte des Bundes, Adrian Lobsiger, laut «Inside IT», dass nur die nötigsten Daten übertragen und bevorzugt anonymisierte Testdaten statt produktiver Daten verwendet werden.
Bei der Auswahl eines Lieferanten müssten Sicherheitsfragen eigentlich an vorderster Stelle stehen, findet Ruef. «Erfahrungsgemäss steht das Thema Cybersecurity oft nicht sehr weit oben auf der Liste.» Der Blogger Jean-Pierre A. Kousz bringt das Problem auf eine Formel: «Wer Daten auslagert, wird damit nicht das Risiko los, sondern nur die Kontrolle.» Eine böse Absicht unterstellt er niemandem: «Dabei handelt niemand böswillig, aber alle handeln halt einfach bequem.»
Die Spur zu Akira
Wer hinter dem Angriff steht, haben weder der Bund noch die Publica bestätigt. Laut einer Recherche von Tamedia gehen involvierte Bundesstellen davon aus, dass die Ransomware-Gruppe Akira den Angriff verübt hat. Sie fordere Lösegeld und drohe mit Veröffentlichung oder Verkauf der Daten. Die Höhe der Forderung ist nicht bekannt. Auf der Darknet-Seite von Akira fand sich laut «Watson» bis zum 20.10.2026 kein Eintrag zum Angriff. Berichte über eine Veröffentlichung der Daten sind bis zum 30.10.2026 nicht bekannt geworden.
Akira ist seit März 2023 aktiv und arbeitet mit doppelter Erpressung: Die Gruppe stiehlt Daten und verschlüsselt Systeme. Im Oktober 2025 warnten die Bundesanwaltschaft, fedpol und das Bundesamt für Cybersicherheit (BACS) gemeinsam vor ihr. Die Zahl der Opfer in der Schweiz sei bereits auf 200 Unternehmen gestiegen, derzeit registrierten die Behörden vier bis fünf Fälle pro Woche, hiess es damals. Laut BACS war Akira 2025 die aktivste Ransomware-Gruppe im Land, die Zahl ihrer bekannten Angriffe stieg von 7 im ersten auf 26 im zweiten Halbjahr.
Auch ein Bundeskonzern hat schon gezahlt. Nach einem Angriff von Akira auf ihre amerikanische Tochter im Herbst 2025 überwies die Ruag einen kleineren Betrag. «Wir haben bezahlt und haben glücklicherweise alle Daten zurückerhalten», sagte Verwaltungsratspräsident Jürg Rötheli im Juni gegenüber SRF. Der SVP-Nationalrat und Sicherheitspolitiker Mauro Tuena warnte damals: «Diese Hackergruppierung weiss jetzt, dass der Bund bereit ist, Lösegeld zu bezahlen.»
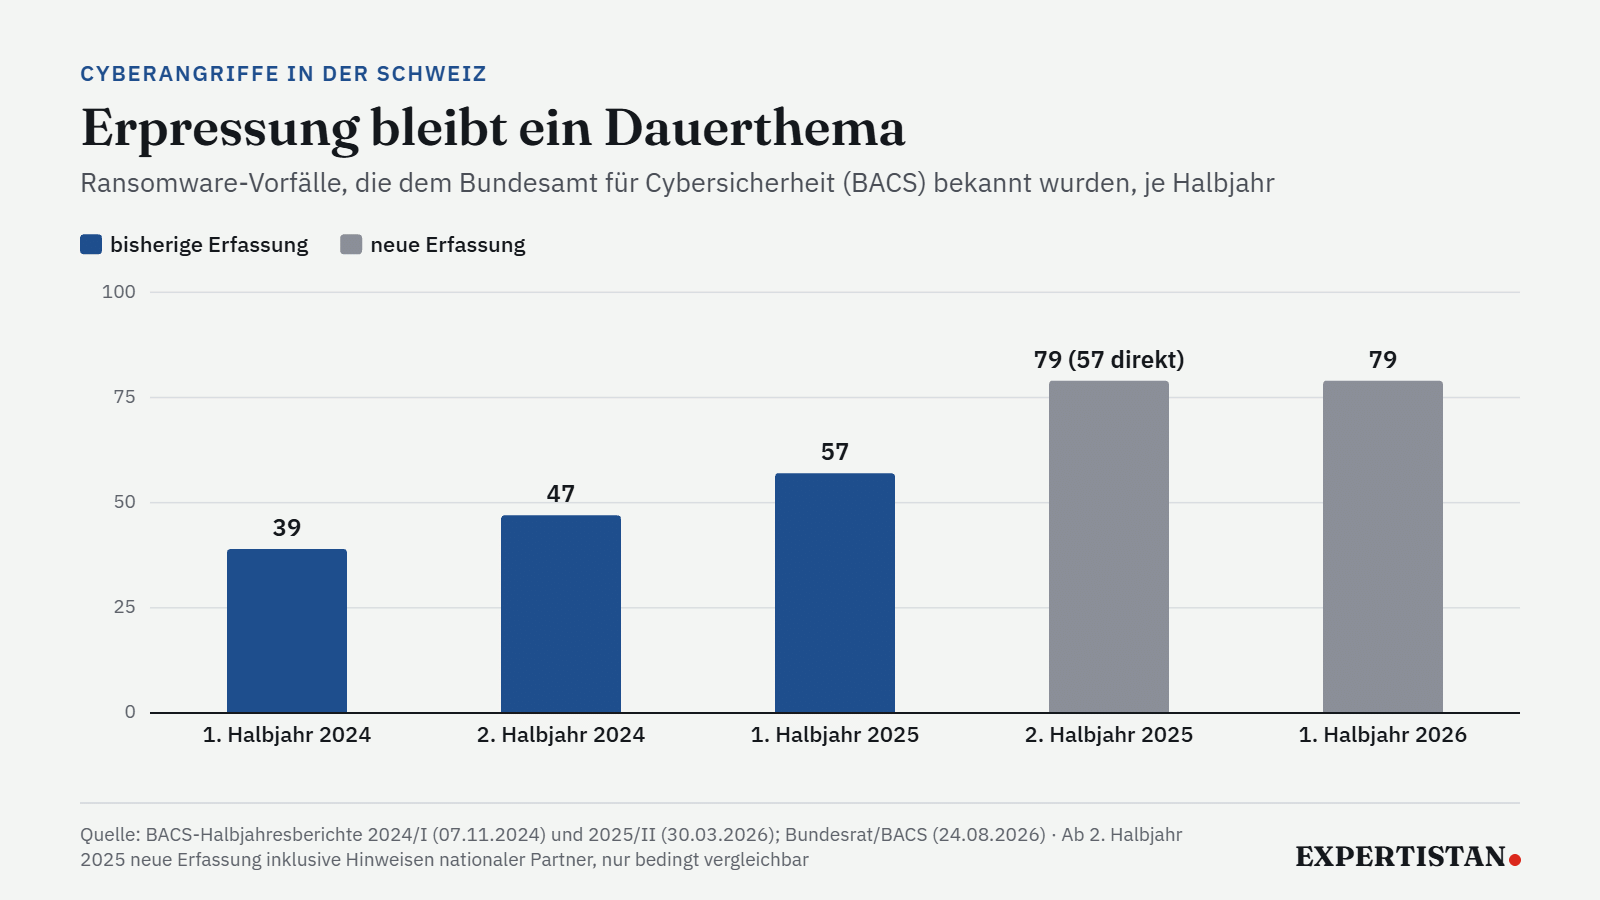
Die Zahl der dem BACS bekannten Ransomware-Vorfälle schwankt. Im ersten Halbjahr 2024 waren es 39, im ersten Halbjahr 2025 57. Seit dem zweiten Halbjahr 2025 erfasst das Amt auch Hinweise nationaler Partner, nach dieser Methode waren es im zweiten Halbjahr 2025 und im ersten Halbjahr 2026 je 79 Fälle. «Die Bedrohung durch Ransomware bleibt für Schweizer Unternehmen weiterhin hoch», sagte Max Klaus vom BACS im Juni gegenüber «Watson».
Ein Muster seit Xplain
Neu ist das Muster nicht. Im Mai 2023 griff die Ransomware-Gruppe Play die IT-Firma Xplain AG an, die Software für fedpol und das Bundesamt für Zoll und Grenzsicherheit (BAZG) lieferte. Der EDÖB stellte 2024 Fehler bei Bund und Xplain fest. Fedpol und BAZG hatten nicht klar vereinbart, unter welchen Bedingungen Personendaten bei Support-Arbeiten auf den Servern der Firma liegen durften. Xplain fehlten angemessene Massnahmen für die Datensicherheit, Daten wurden trotz teilweise vertraglich vereinbarter Löschpflichten behalten.
| Merkmal | Xplain (2023) | PK Softech (2026) |
|---|---|---|
| Angriff | Mai 2023 | Ende September 2026 |
| Täter | Ransomware-Gruppe Play | laut Tamedia Akira, offiziell unbestätigt |
| Datenmenge | rund 900 Gigabyte laut SRF | 100 Gigabyte komprimiert laut «Tages-Anzeiger» |
| Veröffentlichung | Daten im Darknet veröffentlicht | bis 30.10.2026 keine bekannt |
| Lösegeld | nicht bezahlt | Forderung laut Tamedia, Zahlung unbekannt |
| Daten beim Lieferanten | produktive Daten aus Support und Wartung | Daten von Kassen, bei der PKZH für Tests |
| Verfahren des EDÖB | drei Untersuchungen, Berichte veröffentlicht am 01.05.2024 | Untersuchung gegen PK Softech seit 22.10.2026 |
Der Bund reagierte damals mit einem Massnahmenpaket. Das Staatssekretariat für Sicherheitspolitik (SEPOS) legte im April 2024 neun Massnahmen vor, darunter standardisierte Vertragsklauseln für Lieferanten, eine dokumentierte Löschung von Bundesdaten sowie Kontrollen und Audits. Ob diese Regeln auch für die Publica galten, ist nicht belegt. «Weder der Bundesrat noch ein Departement üben eine Aufsichtsfunktion über Publica aus», erklärte das Finanzdepartement gegenüber «Blick».
Das Datenleck bei PK Softech und das Schweizer Recht
Am 22.10.2026 eröffnete der EDÖB eine formelle Untersuchung gegen die PK Softech AG. Er will ein Gesamtbild der Personendaten gewinnen, welche die Vorsorgeeinrichtungen der Firma übermittelt haben, die rechtlichen Rahmenbedingungen dieser Übertragungen klären und den Umfang der abgeflossenen Informationen feststellen. «Es handelt sich um ein laufendes Verfahren, sowohl der Bundesanwalt als auch ich ermitteln», sagte Adrian Lobsiger in einem Interview mit «Blick», das am 24.10.2026 erschien. «Ich schliesse aber nicht aus, das Verfahren später auf Bundesorgane, sprich Pensionskassen, auszuweiten.»
Massstab ist das totalrevidierte Datenschutzgesetz, das seit dem 01.09.2023 gilt. Es verlangt eine dem Risiko angemessene Datensicherheit. Wer Daten einem Auftragsbearbeiter wie einem Softwarelieferanten überlässt, muss sich vergewissern, dass dieser die Datensicherheit gewährleisten kann. Eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der Betroffenen führt, muss der Verantwortliche dem EDÖB so rasch als möglich melden. Ein Auftragsbearbeiter meldet sie dem Verantwortlichen. PK Softech meldete den Angriff am 08.10.2026 auch dem EDÖB, ebenso betroffene Pensionskassen. Wer eine solche Meldung unterlässt, macht sich nach dem Datenschutzgesetz nicht strafbar.
Der EDÖB kann ermitteln und verfügen, dass eine Bearbeitung angepasst, unterbrochen oder abgebrochen wird. Bussen verhängen kann er nicht. «Ich kann keine Geldbussen verhängen; das wollte das Parlament nicht», sagt Lobsiger. «Und das Parlament hat auch nicht gewollt, dass ein fahrlässiger Umgang sanktioniert werden kann.» Strafanzeige erstatten kann er nur bei Verdacht auf vorsätzliche Versäumnisse.
So sanktioniert das Datenschutzgesetz
Wie selten solche Verfahren sind, beschreibt der Jurist Martin Steiger, der im Vorstand der Digitalen Gesellschaft Schweiz sitzt. «In der Praxis scheint es kaum Strafverfahren gemäss den datenschutzrechtlichen Strafbestimmungen zu geben», sagte er im Juni gegenüber «Watson». Im Kanton Zürich lägen solche Verfahren nicht einmal bei den Staatsanwaltschaften, sondern bei den Statthalterämtern. Sein Fazit: «Mit Blick auf die Praxis kann man bislang nur zum Schluss kommen, dass Bussen für einzelne verantwortliche Personen nicht zielführend sind.» Zivilrechtlich können Betroffene zwar auf Schadenersatz oder Genugtuung klagen. Lohnend sei das selten, sagt Steiger: Die Höhe einer Genugtuung sei in der Schweiz «notorisch tief», die Hürden, einen Schaden zu beweisen, seien hoch.
Im Fall PK Softech kommt eine Besonderheit hinzu. Lobsiger bezeichnet die Pensionskassen als Bundesorgane. Die meisten Strafbestimmungen des Datenschutzgesetzes richten sich nach ihrem Wortlaut aber an private Personen. Soweit die Kassen als Bundesorgane handeln, dürften sie gegen deren Verantwortliche deshalb kaum greifen; das ist eine Folgerung aus dem Gesetzestext, keine Aussage Lobsigers. Für die Verantwortlichen einer privaten Firma wie PK Softech gelten die Bestimmungen. Auch dort bräuchte es aber Vorsatz, einen Strafantrag und ein kantonales Verfahren, in der Regel gegen eine bestimmte Person.
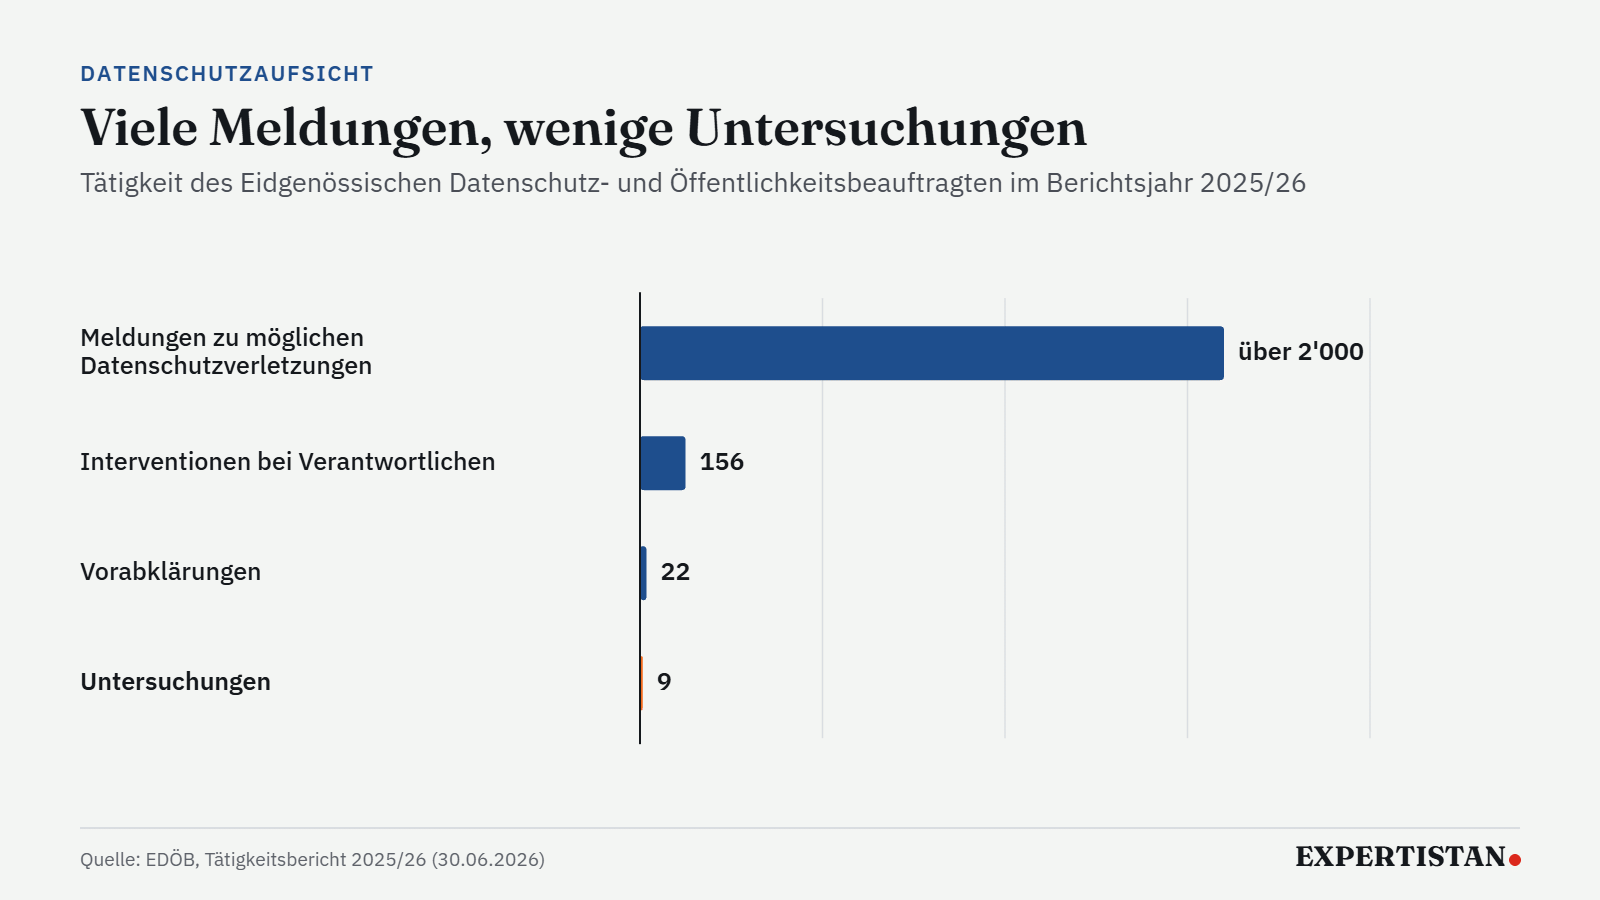
Die Aufsicht stösst zudem an Grenzen. «Unsere Ressourcen sind begrenzt, wir können flächendeckend nicht alles beaufsichtigen, sondern oft nur Stichproben machen», sagt Lobsiger. Im Berichtsjahr 2025/26 gingen beim EDÖB über 2’000 Meldungen zu möglichen Datenschutzverletzungen ein, er führte 22 Vorabklärungen und 9 Untersuchungen durch. Die Meldungen von Verletzungen der Datensicherheit nehmen zu: «2025 waren es 343, heute haben wir bereits 455», sagte Lobsiger im selben Interview.
Die Meldepflicht beim Bundesamt für Cybersicherheit
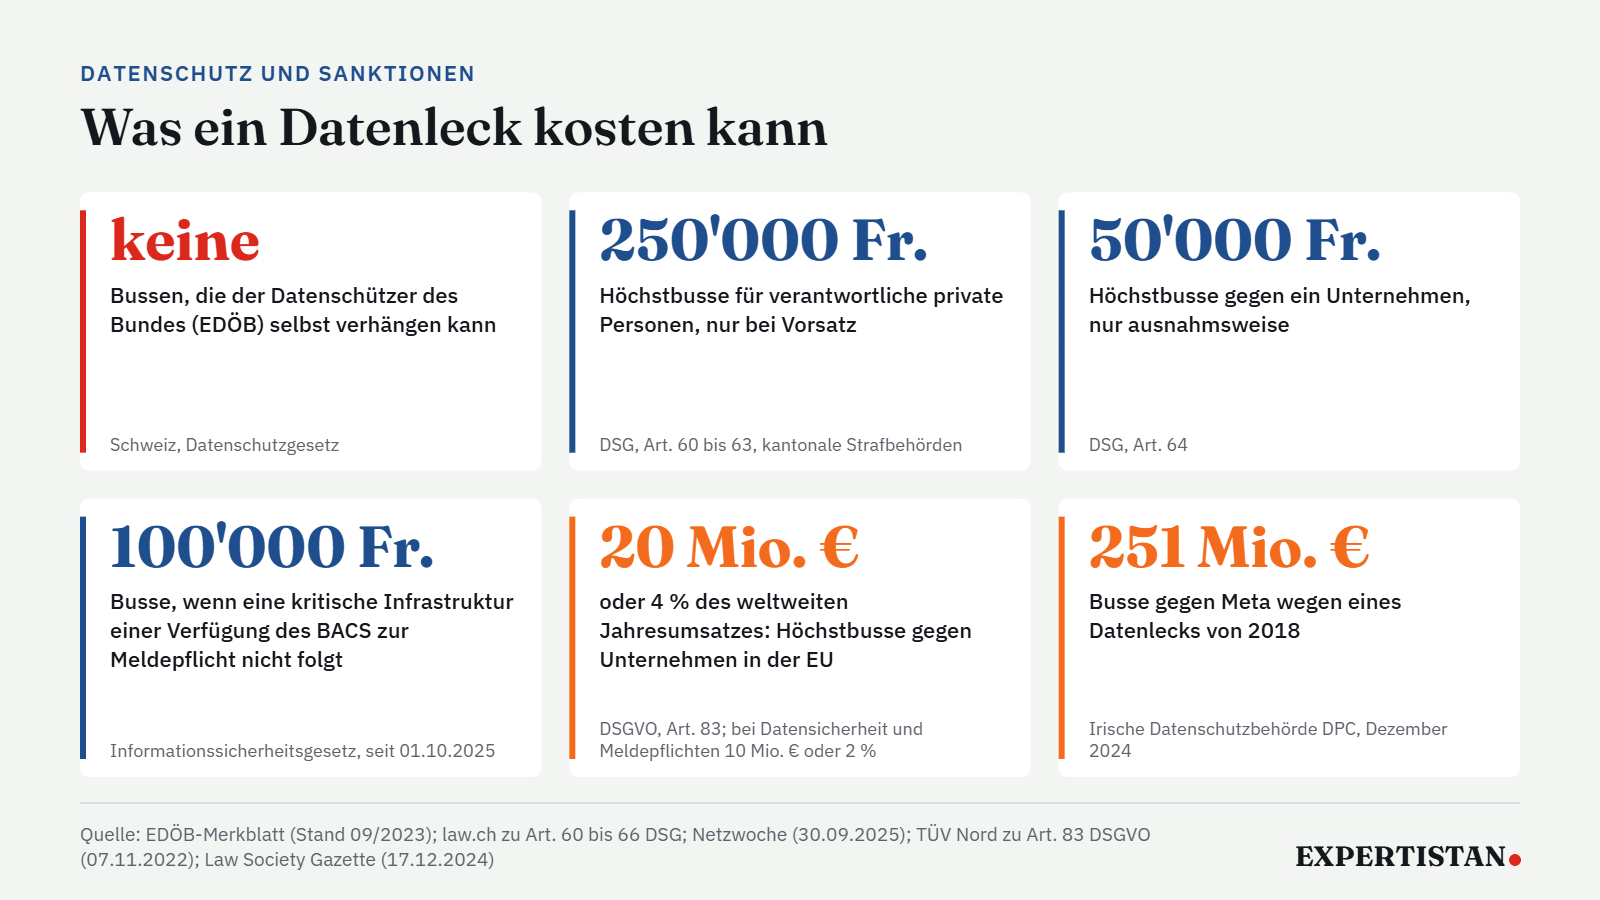
Einen anderen Weg geht der Bund bei der Meldepflicht für Cyberangriffe. Seit dem 01.04.2025 müssen Betreiberinnen kritischer Infrastrukturen Cyberangriffe dem BACS «innerhalb von 24 Stunden nach deren Entdeckung» melden. Seit dem 01.10.2025 drohen Bussen bis 100’000 Franken, gestützt auf das Informationssicherheitsgesetz; gebüsst wird, wer einer rechtskräftigen Verfügung des BACS nicht Folge leistet. Im ersten Halbjahr 2026 gingen 200 Pflichtmeldungen ein, dazu 27’128 freiwillige Meldungen.
Ob Pensionskassen und ihre Softwarelieferanten unter diese Meldepflicht fallen, liess sich für diesen Artikel nicht abschliessend klären. Ob PK Softech oder die Kassen den Angriff dem BACS gemeldet haben, wurde nicht berichtet.
Was die EU anders macht
In der Europäischen Union setzt die Datenschutz-Grundverordnung (DSGVO) auf Verwaltungssanktionen gegen Unternehmen. Die Aufsichtsbehörden können Bussen bis 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes verhängen, je nachdem, welcher Betrag höher ist. Für Verstösse gegen die Pflichten zur Sicherheit der Verarbeitung und zur Meldung von Datenpannen sieht die Verordnung einen tieferen Rahmen von 10 Millionen Euro oder 2 Prozent vor. Datenpannen sind der Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden zu melden, ausser sie führen voraussichtlich zu keinem Risiko für die Betroffenen. Das Schweizer Gesetz verlangt eine Meldung «so rasch als möglich», aber nur bei einem voraussichtlich hohen Risiko.
Wie hoch solche Bussen ausfallen können, zeigt ein Fall aus Irland. Die irische Datenschutzbehörde DPC büsste den Facebook-Konzern Meta im Dezember 2024 mit 251 Millionen Euro. Anlass war ein Datenleck von 2018, bei dem Unbefugte Zugangsschlüssel auf der Plattform missbraucht hatten. Betroffen waren rund 29 Millionen Konten weltweit, davon rund 3 Millionen in der EU und im Europäischen Wirtschaftsraum.
Auch beim Rechtsschutz geht die EU weiter: Nach Art. 80 DSGVO können sich Betroffene von Organisationen vertreten lassen. In der Schweiz gibt es nach Steigers Worten «keine Sammelklage und kein Verbandsbeschwerderecht»; die Einführung der Verbands- und Sammelklage lehnte das Parlament laut «Watson» im September 2025 ab. Er fordert einen Systemwechsel. «Verletzungen der Datensicherheit müssten finanziell schmerzen», sagt Steiger. Treffen müsse es die Unternehmen selbst, «nicht bloss einzelne verantwortliche Personen». Erfasst werden müssten auch fahrlässige Verletzungen der Datensicherheit, die Sanktionen müssten «risiko- und umsatzbasiert ausfallen».
Die Argumente gegen harte Unternehmensbussen
Gegen Bussen nach europäischem Muster spricht zunächst der Wille des Gesetzgebers. Das totalrevidierte Datenschutzgesetz, das in der Herbstsession 2020 verabschiedet wurde, sieht keine Verwaltungsbussen vor; das habe das Parlament so gewollt, sagt Lobsiger. Er setzt auf ein anderes Mittel. «Nicht zu unterschätzen ist aber die Wirkung der Transparenz», sagt er. Er informiere die Öffentlichkeit, wenn ein allgemeines Interesse bestehe. «Das motiviert Betriebe, mehr für den Datenschutz zu machen.»
Zudem ist eine angegriffene Firma zunächst selbst Geschädigte. PK Softech betont, die Angreifer hätten sich «trotz hoher Sicherheitsstandards» Zugang verschafft. Gruppen wie Akira gehen professionell vor. Eine Busse träfe das Opfer ein zweites Mal, während die Täter oft unerreichbar bleiben.
Sicherheit hat ausserdem ihren Preis. Kousz schätzt in seinem Blog, Audits, Penetrationstests, Zertifizierungen und zusätzlicher interner Aufwand könnten die Preise der Softwareanbieter um bis zu 20 Prozent erhöhen. Schliesslich gibt es bereits andere Hebel: die Meldepflicht beim BACS, das Informationssicherheitsgesetz, vertragliche Prüfrechte der Auftraggeber und die Lieferantenregeln, die der Bund nach Xplain beschlossen hat. Das BACS empfiehlt zudem eine «konservative Speicherung»: Daten seien «in regelmässigen Abständen» zu überprüfen, nicht mehr benötigte Daten zu löschen.
Was Betroffene jetzt tun können
Für die Versicherten dürfte das Risiko lange bestehen bleiben. Laut der Informationsnotiz des Bundes müssen aktive und pensionierte Mitarbeitende mit «längerfristigen Auswirkungen» rechnen. «Besonders betroffen sind die Sicherheitsorgane des Bundes», heisst es darin laut «Blick». Laut «Blick» könnten Mitarbeitende von den Behörden eines anderen Landes erkannt und vertieft befragt oder im Extremfall festgesetzt werden. Eine interne Einschätzung spricht laut Tamedia von einer «Gefährdung für Leib und Leben» für einzelne Betroffene. Laut Tamedia hat Staatssekretär Markus Mäder eine Taskforce eingesetzt, die Anne Rivera leitet, die Beauftragte für Informationssicherheit beim Bund.
Die unmittelbare Gefahr für die meisten Betroffenen ist Betrug. Die Kantonspolizeien Zürich und Bern warnten Mitte Oktober vor Betrügern, die sich als Finanzberater oder Anlagebroker ausgeben und Angaben zu Löhnen und Vorsorgeguthaben kennen könnten. Einen Missbrauch der Daten hatte die Polizei bis dahin nicht registriert. Die Polizei rät, bei unerwarteten Anrufen misstrauisch zu bleiben, keine weiteren persönlichen Angaben preiszugeben und die Identität eines Finanzdienstleisters über offizielle Kanäle zu prüfen. Die Publica rät: «Öffnen Sie keine verdächtigen Links oder Anhänge.» Betrugsversuche lassen sich auf cybercrimepolice.ch melden. Die PKZH kündigte am 20.10.2026 an, noch in derselben Woche einen Brief an alle Versicherten zu verschicken. Strafanzeigen einzelner Versicherter hält sie für verfrüht, solange die Untersuchungen nicht abgeschlossen sind; ob ein Anspruch auf Schadenersatz besteht und gegenüber wem, hänge vom Einzelfall ab.
Wer wissen will, ob die eigenen Daten betroffen sind, kann bei der Kasse ein Auskunftsbegehren stellen. «Gegenüber betroffenen Personen muss ein Auskunftsbegehren immer beantwortet werden», sagt Steiger. Laut Lucien Jucker von der Stiftung für Konsumentenschutz muss die Auskunft grundsätzlich innert 30 Tagen erfolgen.
Arena: Sollen Firmen, die Kundendaten verlieren, hart gebüsst werden?
Pro: Ja, wer schlampt, zahlt
- Der EDÖB kann keine Bussen verhängen, fahrlässige Verletzungen der Datensicherheit bleiben straflos (Lobsiger, «Blick»).
- In der Praxis scheint es kaum Strafverfahren nach dem Datenschutzgesetz zu geben, Bussen gegen Einzelpersonen seien «nicht zielführend» (Martin Steiger, «Watson»).
- Wie bei Xplain lagen Daten der Auftraggeber bei einem Lieferanten, bei der PKZH wurden sie für Tests verwendet (EDÖB, PKZH).
- «Manchmal entscheidet man sich für die Wirtschaftlichkeit anstatt für die Sicherheit» (Marc Ruef, SRF): Erst spürbare Kosten ändern diese Rechnung.
- Die Meldungen von Datensicherheitsverletzungen an den EDÖB steigen: 343 im ganzen Jahr 2025, bereits 455 im laufenden Jahr (Lobsiger, «Blick» vom 24.10.2026).
- In der EU drohen Unternehmen Bussen bis 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes (DSGVO).
Contra: Nein, sie sind selbst Opfer
- Hinter dem Angriff steht laut Tamedia eine professionelle Erpresserbande (offiziell unbestätigt), PK Softech spricht von einem Angriff «trotz hoher Sicherheitsstandards».
- Das Parlament hat keine Verwaltungsbussen gewollt: «Ich kann keine Geldbussen verhängen; das wollte das Parlament nicht» (Lobsiger).
- Transparenz wirkt: Der EDÖB informiert die Öffentlichkeit, das motiviere Betriebe, mehr für den Datenschutz zu tun (Lobsiger).
- Neue Pflichten greifen bereits: Kritische Infrastrukturen müssen Cyberangriffe innert 24 Stunden dem BACS melden; wer einer rechtskräftigen Verfügung des BACS nicht folgt, riskiert bis 100’000 Franken.
- Die Bedrohung durch Ransomware bleibt laut BACS «weiterhin hoch». Eine Busse träfe Geschädigte ein zweites Mal.
- Wirksamer als Bussen wären Datensparsamkeit und verbindliche Regeln mit Zulieferern; das BACS empfiehlt, nicht mehr benötigte Daten zu löschen.
Kommentar: Wer Daten hortet, muss haften
Das Datenleck bei PK Softech zeigt eine Lücke, die seit Xplain bekannt ist. Eine Firma verwaltet die Daten Zehntausender Versicherter, wird angegriffen und verliert sie. Die Betroffenen tragen das Risiko noch Jahre. Strafrechtlich riskiert die Firma nach geltendem Recht fast nichts, solange niemand einer bestimmten Person Vorsatz nachweist. Das ist kein Gleichgewicht. Es ist eine Einladung zur Bequemlichkeit.
Eigenverantwortung heisst, dass die Folgen trägt, wer entscheidet. Wer echte Personendaten für Tests verwendet, wer bei der Sicherheit spart oder Daten länger aufbewahrt als nötig, trifft eine bewusste Wahl. Grobe Fahrlässigkeit bei der Datensicherheit gehört deshalb ins Gesetz. Bezahlen soll das Unternehmen, nicht ein Sündenbock aus der IT-Abteilung.
Die Schweiz muss dafür nicht die DSGVO kopieren. Bussen von bis zu 4 Prozent des Weltumsatzes, verhängt von einer Behörde, die zugleich ermittelt und entscheidet, passen schlecht zum Schweizer Datenschutzrecht. Besser sind klare, begrenzte Sanktionen, über die Gerichte entscheiden. Zudem sollte der Bund bei sich selbst anfangen. Ob die Lieferantenregeln, die er nach Xplain beschlossen hat, auch für die Pensionskasse seiner eigenen Angestellten galten, ist unklar. Schon dieser Befund ist ein Armutszeugnis.
Lösegeld zu zahlen, wäre der falsche Weg. Jede Zahlung finanziert den nächsten Angriff. Die Hacker sind die Täter, daran ändert keine Busse etwas. Aber wer Daten hortet, die er nicht braucht, macht ihnen die Arbeit leicht.
Alle Angaben Stand 30.10.2026. Angaben aus der Recherche des «Tages-Anzeigers» und von Tamedia zu Täterschaft, Umfang, Datenmenge und Taskforce haben Bund und Publica nicht bestätigt; eine Bestätigung oder Korrektur fanden wir bis zu diesem Datum nicht. Der Originalartikel lag uns nicht vor, wir zitieren ihn nach «Netzwoche», «Inside IT» und «Watson». Die Darknet-Seite von Akira haben wir nicht selbst geprüft. Die Bestandeszahlen der Kassen sind keine Betroffenenzahlen. Die Rechtslage ist nach dem Merkblatt des EDÖB, dem Interview mit Adrian Lobsiger und Fachquellen dargestellt, der Gesetzestext ist auf fedlex.admin.ch abrufbar. Stellungnahmen von Wirtschaftsverbänden, des Pensionskassenverbands und von Parlamentsmitgliedern zur Bussenfrage fanden wir auch bei einer erneuten Suche am 30.10.2026 nicht.
Mehr zum Thema: Social-Media-Verbot für Kinder: Europa zieht die Grenze, die Schweiz zögert · Brüssel reguliert, Zürich baut: Wie die Schweiz das KI-Rennen gewinnt, indem sie nicht mitmacht · 13. AHV-Rente: Das Volk hat bestellt, jetzt soll es bezahlen
Quellen
- Bundesrat: Cyberangriff auf Softwarelieferant von Publica: Datenabfluss bestätigt (08.10.2026)
- EDÖB: EDÖB leitete nach Cyberangriff auf Softwarelieferant Abklärungen ein (23.10.2026)
- EDÖB: Tätigkeitsbericht 2025/26, Medienmitteilung (30.06.2026)
- EDÖB: Merkblatt zur Untersuchung von Verstössen gegen Datenschutzvorschriften (Stand September 2023)
- Blick: Mr. Datenschutz: «Die Bedrohung durch die KI ist real», Interview mit Adrian Lobsiger (24.10.2026)
- Blick: Daten-Debakel beim Bund: «Besonders betroffen sind die Sicherheitsorgane» (18.10.2026)
- SRF: Cyberangriff auf Publica: diese Daten sind betroffen (08.10.2026)
- SRF: Pensionskasse des Bundes: Wie konnten heikle Daten bei externer Softwarefirma landen? (10.10.2026)
- Inside IT: Datenabfluss bei Pensionskasse des Bundes (08.10.2026)
- Inside IT: Pensionskasse Stadt Zürich untersucht Datenabfluss (16.10.2026)
- Inside IT: Datenleck bei Publica gefährdet auch Sicherheitsbehörden (20.10.2026)
- Inside IT: Edöb untersucht Cyberangriff auf PK Softech (26.10.2026)
- Watson: Cyberangriff auf Software-Lieferanten des Bundes: Hacker erbeuten Daten (08.10.2026, aktualisiert 22.10.2026)
- Watson: Cyberangriff betrifft auch Pensionskasse Stadt Zürich (15.10.2026)
- Watson: Nach Publica-Datendiebstahl: Ransomware-Bande Akira erpresst Bund (20.10.2026)
- Watson: Hackerangriff auf PK Softech AG: EDÖB startet formelle Untersuchung (23.10.2026)
- Watson: Interview mit Martin Steiger zu Datenlecks (11.06.2026)
- Watson: Ransomware-Attacken, das BACS zu aktuellen Trends (29.06.2026)
- Netzwoche: Ransomware-Gruppe Akira fordert Lösegeld für Daten von über 100’000 Bundesangestellten (08.10.2026, Updates bis 21.10.2026)
- Cash (AWP): Angriff auf Publica-Lieferanten: Lohndaten könnten betroffen sein (08.10.2026)
- Finews: Hackerangriff auf IT-Dienstleister zieht weitere Kreise (16.10.2026)
- Digitec Galaxus: Nach PK-Hack: Sind auch andere Pensionskassen betroffen? (12.10.2026)
- PKZH: Cyberangriff PK Softech (Stand 20.10.2026)
- Polizeinews: Cyberangriff auf Pensionskassen-Zulieferer: Personendaten gestohlen (18.10.2026)
- Tio: Attacco hacker alle casse pensioni: a rischio anche i dati di 27mila ticinesi (20.10.2026, italienisch)
- RSI: Attacco hacker: esposti i dati di quasi 1’800 assicurati dell’IPCT (23.10.2026, italienisch)
- blue News: Pension Fund Data Breach: Which Funds Are Affected (13.10.2026, englisch)
- blue News: Data on more than 100,000 insured individuals may have fallen into the hands of hackers (18.10.2026, englisch)
- blue News: Hackers Steal Data from Soldiers and Former Federal Councilors (20.10.2026, englisch)
- Jean-Pierre A. Kousz: Publica-Datenleck: Schon wieder der Lieferant, Blog (08.10.2026, aktualisiert 14.10.2026)
- Netzwoche: Ransomware-Bande Akira attackiert vermehrt Schweizer Unternehmen (16.10.2025)
- BACS: Halbjahresbericht 2024/I (07.11.2024)
- BACS: Halbjahresbericht 2025/II (30.03.2026)
- Bundesrat: Cyberbedrohungslage bleibt hoch: Angriffe werden gezielter und komplexer (30.03.2026)
- Bundesrat: Kennzeichnungspflicht wirkt, BACS-Halbjahresbericht 2026/1 (24.08.2026)
- Netzwoche: BACS zieht erste Bilanz zur Meldepflicht für kritische Infrastrukturen (30.09.2025)
- SRF: Trotz Warnung: Bundeskonzern Ruag zahlt Lösegeld an Hackergruppe (06.06.2026)
- Berliner Zeitung: Schweizer Rüstungskonzern Ruag zahlte Lösegeld an Hackergruppe Akira (06.06.2026)
- SRF: Nach Datenklau bei Xplain: Datenschützer sieht Fehler bei Bund und Xplain (01.05.2024)
- VBS/SEPOS: Massnahmenpaket zur Vermeidung künftiger Datenabflüsse (24.04.2024)
- Bundesamt für Justiz: Datenschutz (05.02.2026)
- Fedlex: Bundesgesetz über den Datenschutz (DSG), SR 235.1
- Law.ch: Strafbestimmungen des nDSG
- EUR-Lex: Datenschutz-Grundverordnung, Verordnung (EU) 2016/679
- BACS: Merkblatt Meldepflicht für Cyberangriffe
- Bundesrat: Sechs Monate Meldepflicht für Cyberangriffe auf kritische Infrastrukturen (29.09.2025)
- Netzwoche: Jetzt müssen kritische Infrastrukturen Cyberangriffe melden (23.05.2024, Updates bis 01.04.2025)
- EDÖB: Leitfaden zur Meldung von Datensicherheitsverletzungen nach Art. 24 DSG (Version 1.2, 23.04.2025)
- Law.ch: Meldung von Datenschutzverletzungen nach Art. 24 DSG
- e-recht24: Art. 33 DSGVO, Meldung an die Aufsichtsbehörde
- Dr. Datenschutz: Bussgelder und Sanktionen nach Art. 83 DSGVO
- TÜV Nord: DSGVO-Strafe, Bussgelder bei Datenschutzverstössen (07.11.2022)
- Law Society Gazette: DPC fines Facebook owner 251 million euros (17.12.2024)
Kommentare 0